Identitets- och åtkomsthantering
Säker identitets- och åtkomsthantering är en förutsättning för att användare ska kunna logga in, få rätt behörighet och skriva under information elektroniskt. Inera erbjuder tjänster som kan användas var för sig eller tillsammans för att stödja dessa behov.
En grund för säker digital samverkan
Ett väl fungerande stöd för identiteter och åtkomst gör det enklare för användare att logga in och arbeta säkert i digitala tjänster samtidigt som organisationen får bättre kontroll och spårbarhet och behovet av manuell behörighetshantering minskar. Det bidrar också till att möta ökade krav på cybersäkerhet och underlättar samverkan mellan olika organisationer.
Ineras tjänster inom identitets- och åtkomsthantering
Ineras tjänster inom identitets- och åtkomsthantering är grunden till säkerheten i nationella tjänster som Pascal och Nationell patientöversikt. De är även framtagna för att kunna möta lokala behov inom regioner och kommuner.
Tjänsterna ligger i linje med SKR:s rekommendationer för identitets- och behörighetshantering, som ger stöd till kommuner, regioner och andra organisationer i arbetet med säker identitets- och åtkomsthantering.
Nedan beskrivs hur tjänsterna kan användas för identifiering, inloggning, hantering av roller och behörigheter samt elektronisk underskrift.
Digitala identiteter för personer och system
För att personer och system ska kunna identifiera sig i digitala miljöer behövs en säker och betrodd identitetshandling.
SITHS är en e-legitimation som används för personer och system. SITHS eID används för personer och SITHS funktionscertifikat används för system.
SITHS eID är granskad och godkänd av Digg enligt tillitsramverket för Svensk e-legitimation på tillitsnivå 3. E-legitimationen finns både på fysiskt kort och i mobil form, vilket ger organisationer möjlighet att välja lösning utifrån verksamhetens behov.
Identifieringstjänst SITHS gör det möjligt för organisationer att utfärda och hantera dessa identitetshandlingar.
Säker inloggning i digitala tjänster
När användare loggar in behöver systemen kunna verifiera deras identitet. Organisationer kan välja olika lösningar beroende på hur den egna it-miljön är uppbyggd.
För medarbetare kan Legitimeringstjänst IdP för medarbetare användas som en gemensam lösning för inloggning och Single Sign-On. IdP:n verifierar användarens identitet vid inloggning och kan förmedla uppgifter från HSA, till exempel organisationstillhörighet, roller och uppdrag. Information om användarens identitet och eventuella uppgifter förmedlas av IdP:n i en biljett som systemen behöver för att bedöma vilken åtkomst användaren ska ha.
För organisationer som använder en egen lokal identitetslösning (IdP) finns även Autentiseringstjänst SITHS. Den används tillsammans med den lokala IdP:n för att autentisera användare med SITHS eID.
För invånare finns Legitimeringstjänst IdP för invånare, som ger stöd för säker inloggning med e-legitimation i digitala tjänster.
Kvalitetssäkrad information om organisationer, roller och uppdrag
För att system ska kunna avgöra vilken information eller vilka funktioner en användare ska ha tillgång till behövs tillförlitliga uppgifter om exempelvis organisationstillhörighet, roller och uppdrag.
Katalogtjänst HSA är en gemensam nationell och kvalitetssäkrad katalog som innehåller sådana uppgifter. Genom att informationen samlas och förvaltas i en gemensam struktur får organisationer ett tillförlitligt underlag för identitets- och åtkomsthantering, som uppfyller högt ställda säkerhetskrav från myndigheter.
Elektronisk underskrift
När dokument eller information behöver skrivas under digitalt krävs en lösning som kan koppla underskriften till en verifierad identitet.
Underskriftstjänsten gör det möjligt att skriva under dokument och information elektroniskt med e-legitimation.
Så kan tjänsterna användas tillsammans
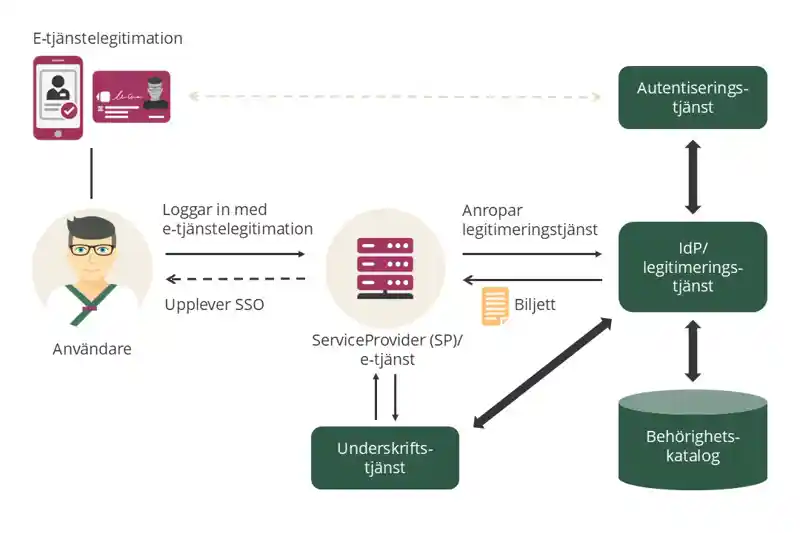
Ineras tjänster inom identitets- och åtkomsthantering kan användas var för sig eller tillsammans, beroende på verksamhetens behov och befintliga it-miljö.
Organisationer som använder SITHS eID kan till exempel använda Legitimeringstjänst IdP för medarbetare som gemensam lösning för inloggning och ge användaren en smidig upplevelse med hjälp av Single Sign-On (SSO). IdP:n verifierar användarens identitet vid inloggning och kan förmedla uppgifter från HSA , till exempel organisationstillhörighet, roller och uppdrag, som systemen behöver för att bedöma vilken åtkomst användaren ska ha.
Organisationer som redan har en egen lokal identitetslösning (IdP) kan i stället använda Autentiseringstjänst SITHS för att autentisera användare med SITHS eID. Det ger större möjlighet att anpassa lösningen till den egna it-miljön.
När användare behöver skriva under information elektroniskt kan Underskriftstjänsten användas tillsammans med verksamhetens övriga lösningar för identitet och åtkomst.
Flexibilitet och möjlighet att kombinera olika lösningar
Tjänsterna kan även kombineras med andra lösningar. Exempelvis kan andra IdP:er användas för identifiering och andra lokala kataloger användas som källa till information om organisationer, roller och uppdrag.
Säker åtkomst till nationella tjänster med HSA och SITHS
I dagsläget kräver många av Ineras nationella tjänster att medarbetaren finns registrerad i Katalogtjänst HSA och loggar in med SITHS. Det gör det möjligt att uppfylla de säkerhetskrav som ställs och på ett enhetligt sätt kunna koppla användaridentiteten till ett uppdrag i en organisation.
Nationella initiativ och gemensamma ramverk
Ineras tjänster utvecklas enligt nationella principer och arkitekturmodeller för att underlätta samverkan mellan organisationer och skapa förutsättningar för interoperabilitet.
Referensarkitektur för identitet och åtkomst
Inera har tillsammans med flera andra organisationer tagit fram en referensarkitektur för identitet och åtkomst. Syftet är att skapa gemensamma utgångspunkter för utveckling och införande av lösningar inom området. Ineras tjänster inom området identitet och åtkomst är utvecklade enligt referensarkitekturen.
Samordnad identitet och behörighet (SIB)
Inera deltar i arbetet med Samordnad identitet och behörighet (SIB), som leds av Digg. Målet är att skapa gemensamma förutsättningar för säker åtkomst och enklare samverkan över organisations- och sektorsgränser. Genom sitt deltagande säkerställer Inera att tjänsterna inom identitet och åtkomst anpassas till de krav, ramverk och gemensamma strukturer som tas fram.
Pågående utveckling
Inera vidareutvecklar kontinuerligt tjänsterna inom identitets- och åtkomsthantering för att möta framtida behov.
Exempel på pågående initiativ: